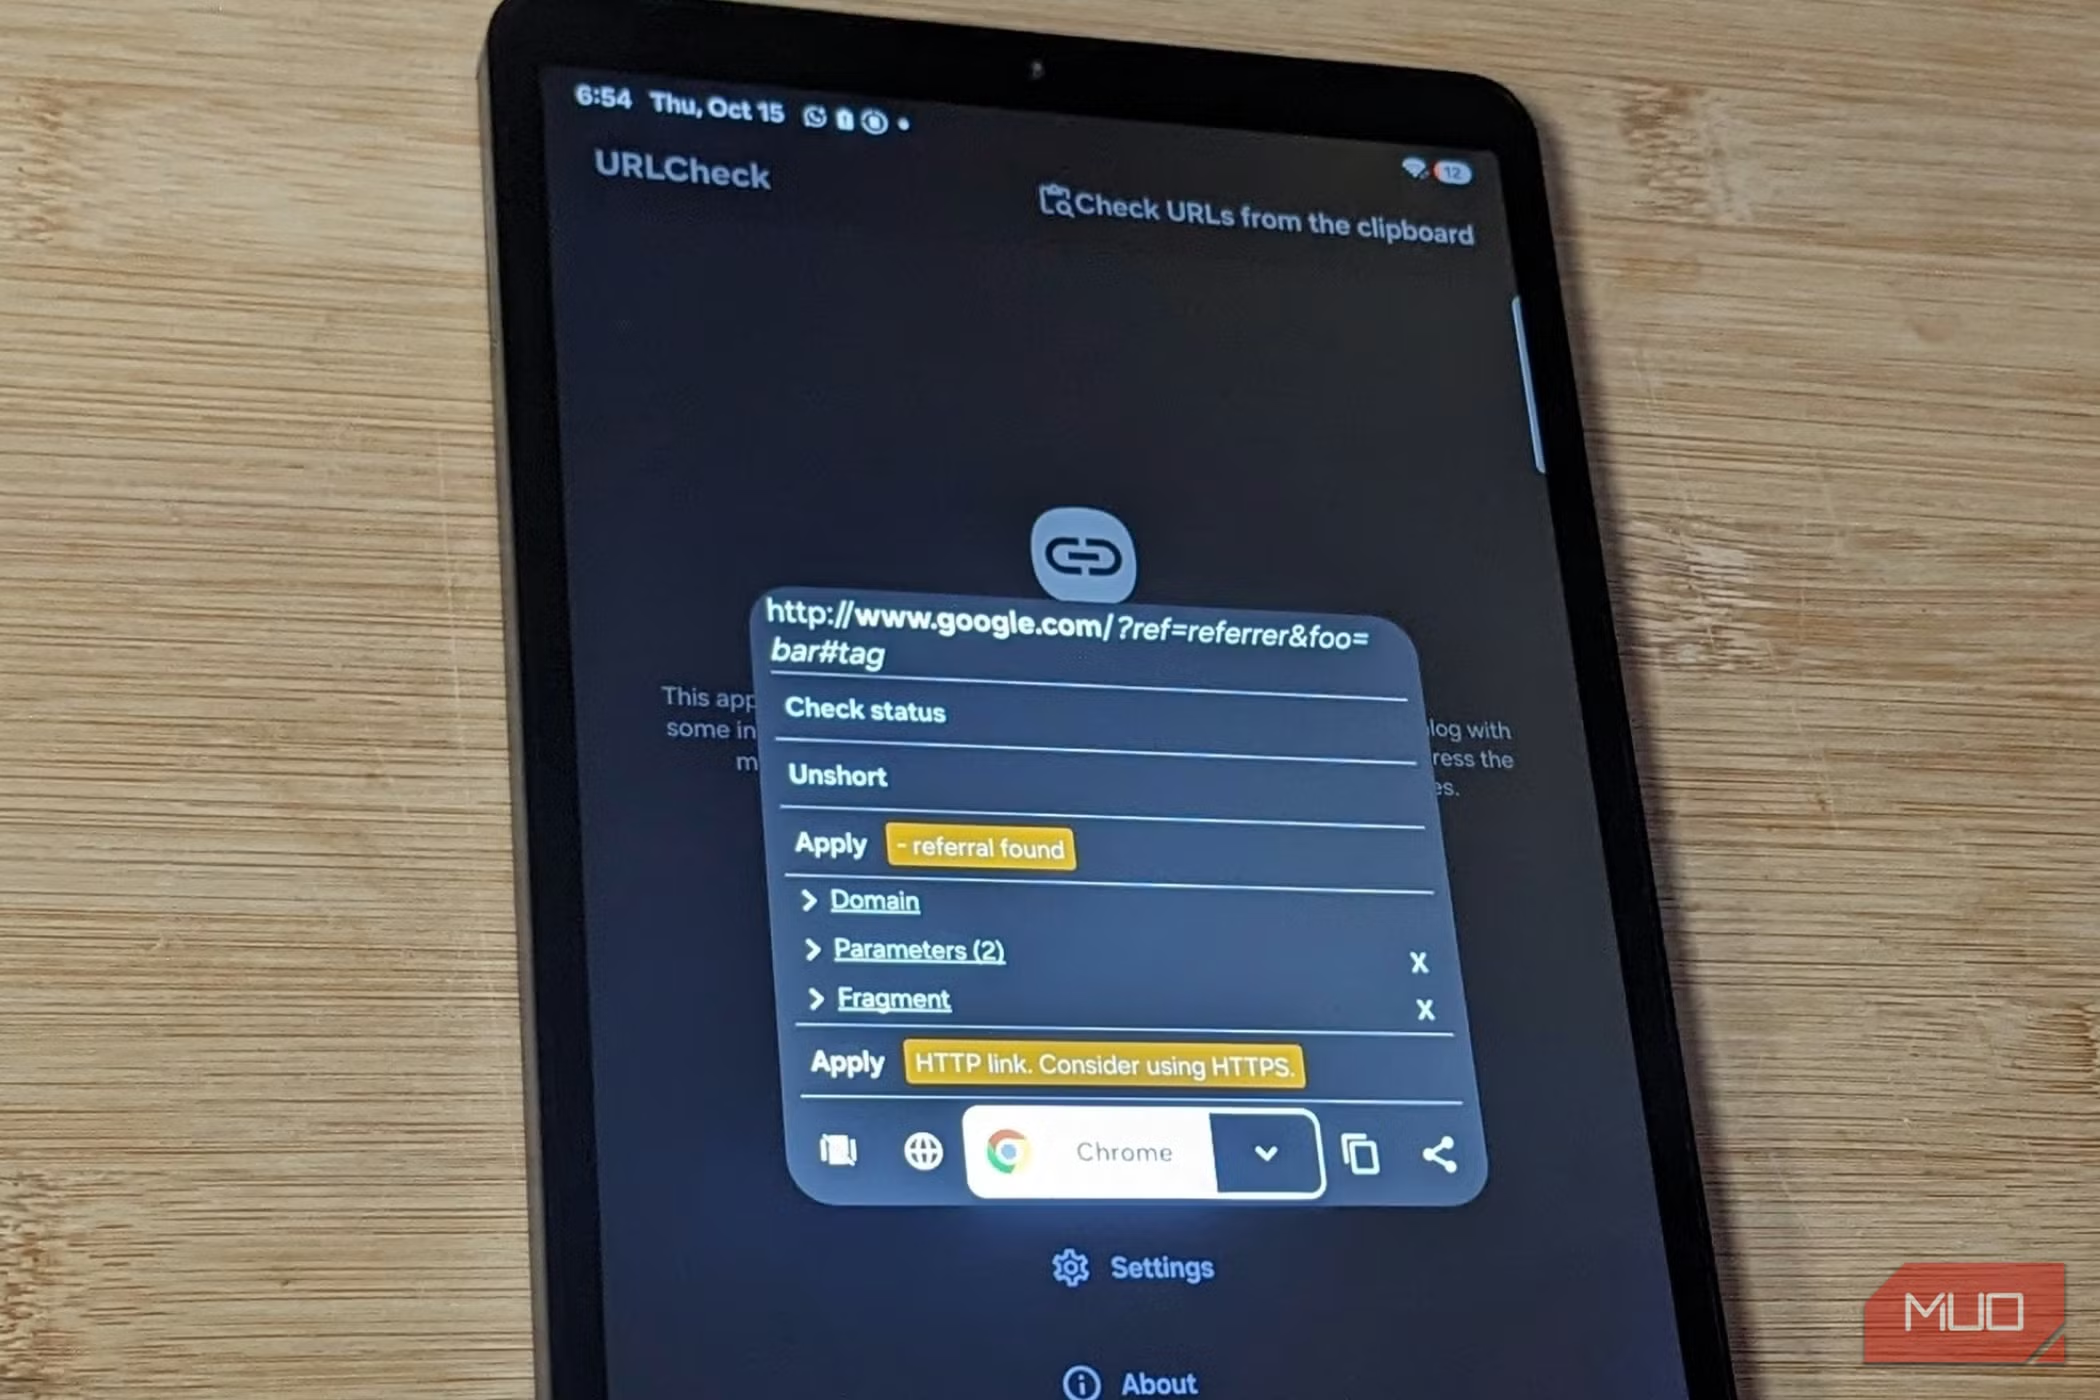
Ένα κακό link δεν χρειάζεται να φαίνεται επικίνδυνο για να είναι επικίνδυνο. Φτάνει να το λάβεις στο Gmail, στο WhatsApp, σε SMS ή σε DM, να πατήσεις βιαστικά και να βρεθείς σε ψεύτικη σελίδα σύνδεσης, σε φόρμα που κλέβει κωδικούς ή σε download που δεν έπρεπε ποτέ να τρέξει. Αυτός είναι ο λόγος που οι έλεγχοι συνδέσμων έγιναν από τα πιο χρήσιμα μικρά εργαλεία ασφαλείας για καθημερινούς χρήστες αλλά και για μικρές επιχειρήσεις που δουλεύουν με email, τιμολόγια, παραγγελίες και cloud υπηρεσίες.
Το ενδιαφέρον με τέτοια εργαλεία δεν είναι η “μαγική” τεχνολογία πίσω τους. Είναι το πρακτικό αποτέλεσμα: πριν ανοίξεις έναν σύνδεσμο, παίρνεις μια δεύτερη γνώμη. Και σε ένα περιβάλλον όπου οι επιθέσεις ξεκινούν συχνά από ένα απλό click, αυτή η δεύτερη ματιά αξίζει πολύ περισσότερο από μια γενική υπόσχεση για ασφάλεια.
Ο πιο συνηθισμένος δρόμος προς την απάτη περνά από ένα link
Τα phishing emails και τα scam μηνύματα δεν κυνηγούν πάντα το προφανές θύμα. Συχνά παίζουν με καθημερινές συνήθειες: ειδοποιήσεις τράπεζας, “χαμένο” πακέτο courier, υποτιθέμενη ανανέωση συνδρομής, προειδοποίηση από Microsoft ή Google, ακόμα και μήνυμα από συνεργάτη που φαίνεται βιαστικό. Το κοινό στοιχείο είναι σχεδόν πάντα το ίδιο: θέλουν να σε πάνε σε μια σελίδα όπου θα δώσεις κωδικούς, στοιχεία κάρτας ή κωδικούς επιβεβαίωσης 2FA.
Για τον μέσο χρήστη, η παγίδα δεν είναι μόνο το κακό domain. Είναι η πίεση. Ένα link μπορεί να μοιάζει αληθινό, να έχει γνώριμο λογότυπο και να “μιμείται” σωστά μια υπηρεσία. Για αυτό και ο έλεγχος πριν το άνοιγμα έχει νόημα. Δεν αντικαθιστά την προσοχή σου, αλλά σου δίνει ένα φίλτρο όταν είσαι κουρασμένος, βιαστικός ή απλώς αφηρημένος.
Πώς να εξετάζεις έναν σύνδεσμο στο Android, στο iPhone και στον υπολογιστή
Δεν χρειάζεται να είσαι επαγγελματίας ασφαλείας για να βάλεις ένα βασικό φρένο στα επικίνδυνα links. Στο Android και στο iPhone, η πρώτη κίνηση είναι να μην πατάς κατευθείαν σε οτιδήποτε σου στείλει άγνωστος ή ύποπτος αποστολέας. Κράτα πατημένο τον σύνδεσμο για να δεις το πλήρες URL πριν ανοίξει. Αν φαίνεται περίεργο, γεμάτο τυχαίους χαρακτήρες, με λάθος όνομα εταιρείας ή με περίεργη κατάληξη, καλύτερα να το αφήσεις στην άκρη.
Στον υπολογιστή, έλεγξε το link με τον ίδιο τρόπο: πέρασε τον δείκτη από πάνω χωρίς κλικ. Στο Gmail και σε άλλους mail clients, κοίτα αν το πραγματικό domain ταιριάζει με τον αποστολέα. Πολύ συχνά το ψέμα κρύβεται στο μικρό πράγμα που δεν προσέχει κανείς: ένα γράμμα παραπάνω, μια υποτιθέμενη υποσελίδα σε άσχετο domain ή ένα shortened link που δεν δείχνει πού θα καταλήξεις.
Αν το link οδηγεί σε login page, σταμάτα και σκέψου αν έχεις άλλον ασφαλή δρόμο πρόσβασης. Μπες μόνος σου στη γνωστή εφαρμογή ή γράψε χειροκίνητα τη διεύθυνση της υπηρεσίας. Μην βασίζεσαι ποτέ σε σύνδεσμο που σου ζητά να “επιβεβαιώσεις τώρα” λογαριασμό, πληρωμή ή αποστολή.
Τι κερδίζεις από ένα εργαλείο όπως το Malwarebytes Scam Link Check
Ένα εργαλείο ελέγχου links έχει αξία όταν σου δίνει γρήγορη εικόνα για το αν ένας σύνδεσμος δείχνει σημάδια phishing, scam ή malware πριν τον ανοίξεις. Η πρακτική του χρησιμότητα είναι ξεκάθαρη: μειώνει το ρίσκο να μπεις σε ψεύτικο site ή να εκτελέσεις κάτι που δεν πρέπει. Για κάποιον που δέχεται πολλά emails, για έναν freelancer που μιλά με πελάτες ή για μια μικρή επιχείρηση που διαχειρίζεται παραγγελίες και τιμολόγια από πολλαπλά κανάλια, αυτό μπορεί να λειτουργήσει σαν γρήγορο προληπτικό φίλτρο.
Πρόσεξε όμως κάτι σημαντικό: κανένα τέτοιο εργαλείο δεν σου εγγυάται απόλυτη ασφάλεια. Αν ένα link είναι καινούριο, αν η απάτη είναι καλοφτιαγμένη ή αν ο στόχος είναι ειδικά φτιαγμένος για εσένα, ο έλεγχος μπορεί να μην αρκεί. Γι’ αυτό το σωστό μοντέλο είναι “εργαλείο + βασικές συνήθειες”. Ο έλεγχος link δεν υποκαθιστά το 2FA, ούτε διορθώνει κακούς κωδικούς, ούτε σώζει λογαριασμό που έχει ήδη παραδοθεί.
Για ελληνικό κοινό, έχει σημασία και το εξής: πολλές απάτες μιμούνται τράπεζες, courier, gov-like υπηρεσίες, συνδρομές streaming ή φόρμες για φορολογικά και παραστατικά. Όσο πιο πολύ συνδέεται η καθημερινότητά σου με e-banking, MyAADE, πλατφόρμες courier ή εταιρικά email, τόσο πιο πιθανό είναι να δεχτείς έναν σύνδεσμο που θέλει να σε βάλει να βιαστείς.
Οι 4 κινήσεις που αξίζουν περισσότερο από οποιοδήποτε click
Αν θέλεις πραγματική προστασία, ξεκίνα από τα βασικά. Πρώτον, ενεργοποίησε 2FA σε Gmail, Microsoft, Facebook, Instagram, Apple ID και όπου αλλού υπάρχει. Δεύτερον, κράτα ενημερωμένο το Android, το iPhone ή τα Windows 11, γιατί πολλά malware και browser exploits εκμεταλλεύονται παλιές εκδόσεις. Τρίτον, χρησιμοποίησε password manager για να μην ξαναγράφεις ποτέ τον ίδιο κωδικό παντού. Τέταρτον, φρόντισε να ξέρεις πώς φαίνεται ένα νόμιμο login flow της κάθε υπηρεσίας που χρησιμοποιείς.
Αν είσαι μικρή επιχείρηση, πρόσθεσε άλλη μία συνήθεια: μην εγκρίνεις πληρωμές, αλλαγές IBAN ή “επείγοντα” αιτήματα από ένα μόνο email. Επιβεβαίωσέ τα από άλλο κανάλι, ιδανικά με τηλεφώνημα ή εσωτερική διαδικασία. Οι περισσότερες επιχειρηματικές απάτες δεν χρειάζονται χακάρισμα. Θέλουν απλώς έναν άνθρωπο που βιάζεται.
Αν σε ενδιαφέρει η καθημερινή άνεση, βάλε και μια απλή συνήθεια στο κινητό: όταν ένα link σου φαίνεται ύποπτο, μην το ανοίγεις στο inbox. Κάνε πρώτα ένα σιωπηλό “διπλό έλεγχο” με το δάχτυλο στο URL, με αναζήτηση της επίσημης σελίδας ή με ένα αξιόπιστο link-checking εργαλείο. Είναι λίγα δευτερόλεπτα που γλιτώνουν πολλές ώρες καθαρίσματος μετά.
Αν πατήσεις λάθος link, τρέχεις πρώτα για ζημιά και μετά για έλεγχο
Αν ήδη πάτησες ένα ύποπτο link, μην πανικοβληθείς, αλλά μην το αγνοήσεις κιόλας. Κλείσε αμέσως τη σελίδα αν σου ζητά σύνδεση ή download. Αν έβαλες κωδικό, άλλαξέ τον αμέσως από άλλη συσκευή ή από ασφαλές δίκτυο. Αν χρησιμοποιείς τον ίδιο κωδικό και αλλού, άλλαξέ τον παντού. Αν είχες ενεργό email ή cloud λογαριασμό, έλεγξε τις πρόσφατες συνδέσεις, τις συσκευές που έχουν πρόσβαση και τυχόν κανόνες προώθησης email που μπορεί να έστησε ο επιτιθέμενος.
Στο κινητό, αν κατέβηκε αρχείο APK στο Android ή κάτι περίεργο σε iPhone μέσω προφίλ, αφαίρεσέ το πριν συνεχίσεις. Στον υπολογιστή, κάνε έναν πλήρη έλεγχο με αξιόπιστο antivirus ή antimalware και βεβαιώσου ότι ο browser δεν έχει άγνωστες επεκτάσεις. Αν το περιστατικό αφορά εταιρικό λογαριασμό, ενημέρωσε αμέσως τον υπεύθυνο IT ή τον συνεργάτη που διαχειρίζεται τα συστήματα. Η καθυστέρηση κάνει συνήθως μεγαλύτερη ζημιά από το ίδιο το κλικ.
Στο τέλος, το μήνυμα είναι απλό: τα links είναι το πιο φτηνό και το πιο αποτελεσματικό όπλο των απατεώνων. Ένας έλεγχος πριν το άνοιγμα, λίγες σταθερές ρυθμίσεις ασφαλείας και λίγη πειθαρχία στο email αρκούν για να μειώσουν πολύ το ρίσκο. Δεν χρειάζεται να φοβάσαι κάθε σύνδεσμο. Χρειάζεται να μην τους εμπιστεύεσαι αυτόματα.


